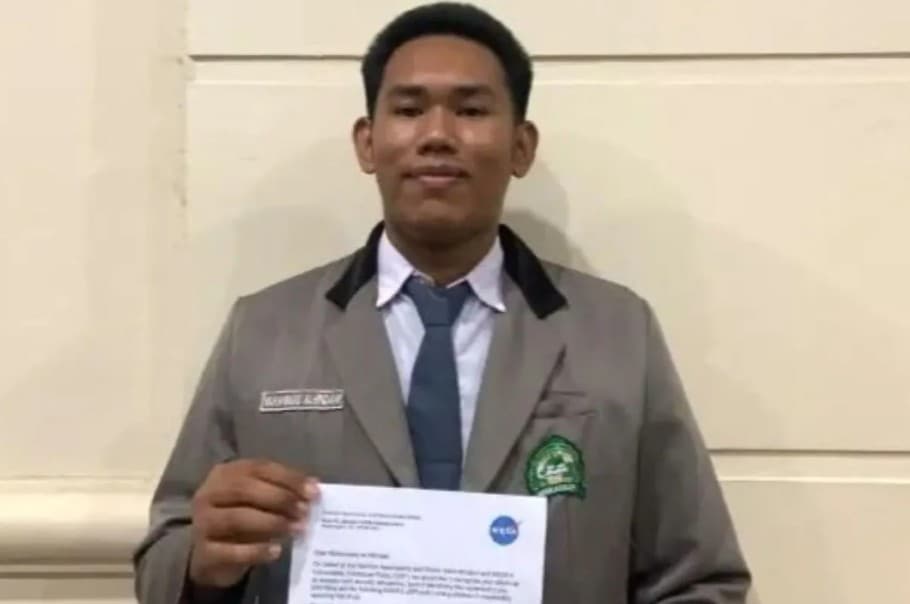
Pantau - Muhammad Al Hindawi, santri kelas 12 Pondok Pesantren Al Imam Ashim Makassar, mengembangkan kemampuan di bidang keamanan siber hingga menemukan dan melaporkan celah keamanan pada sistem Badan Penerbangan dan Antariksa Amerika Serikat atau NASA serta University of Melbourne, Australia.
Al Hindawi menyebut sejauh ini menemukan dua celah keamanan pada sistem NASA dan satu celah pada sistem University of Melbourne.
Temuan kerentanan tersebut kemudian dilaporkan melalui program resmi Vulnerability Disclosure Program (VDP) menggunakan platform Bugcrowd.
Menurut Al Hindawi, laporan yang disampaikannya telah divalidasi oleh tim keamanan siber dari kedua institusi tersebut.
Atas temuannya pada sistem NASA, Al Hindawi menyebut dirinya memperoleh surat penghargaan atau Letter of Recognition (LOR) dari NASA.
Sementara untuk temuannya pada sistem University of Melbourne, ia mengatakan telah memperoleh konfirmasi validasi dari tim Cyber Operations universitas tersebut.
Belajar Keamanan Siber Secara Otodidak
Al Hindawi mengatakan dirinya baru sekitar lima bulan mempelajari keamanan siber dengan mengandalkan berbagai sumber pembelajaran yang tersedia secara daring.
Kemampuan tersebut dipelajarinya secara otodidak, salah satunya melalui berbagai tutorial keamanan siber di YouTube.
Ia juga mempelajari laporan penelitian keamanan yang dipublikasikan oleh peneliti lain melalui platform Bugcrowd.
Aktivitas Al Hindawi di bidang keamanan siber bermula ketika dirinya menemukan celah keamanan pada sistem Pondok Pesantren Al Imam Ashim, tempatnya menimba ilmu.
Pengalaman tersebut menjadi bagian dari proses Al Hindawi dalam mengembangkan kemampuan mengidentifikasi kerentanan pada sebuah sistem.
Setelah mempelajari berbagai teknik, Al Hindawi mulai melakukan pemetaan atau recon untuk mencari kerentanan pada sejumlah sistem.
Gunakan Subfinder dan httpx untuk Pemetaan
Dalam proses pemetaan, Al Hindawi menggunakan Subfinder untuk mengumpulkan subdomain sebelum memeriksa status response code menggunakan httpx.
"Temuan itu saat melakukan pemetaan (recon), awal mulanya saya menggunakan 'Subfinder' untuk mengumpulkan subdomain, lalu mengecek status 'response code'-nya menggunakan httpx," ungkap Al Hindawi.
Setelah proses tersebut, ia kemudian mencari sistem yang memiliki kerentanan terhadap SQL injection.
"Dari sana, baru saya cari sistem yang rentan terkena SQL injection," kata Al Hindawi.
Hasil pemetaan tersebut membawanya pada temuan kerentanan yang kemudian dilaporkan melalui mekanisme resmi VDP.
Al Hindawi terus mengembangkan kemampuannya secara mandiri dengan mempelajari berbagai teknik identifikasi kerentanan serta memanfaatkan sumber pembelajaran dan laporan penelitian keamanan yang tersedia secara daring.
- Penulis :
- Shila Glorya